

Bezpieczeństwo Waszych danych utrzymywanych na poczcie e-mail to dla nas kluczowa kwestia.
W trosce o bezpieczeństwo Waszych danych, 1 listopada 2022 roku wprowadziliśmy wymóg korzystania z szyfrowanych połączeń z usługami pocztowymi.
Czy wiecie, jaką rolę odgrywa certyfikat SSL/TLS podczas łączenia się z serwerem pocztowym? Czym różnią się SSL i TLS? Czy szyfrowanie STARTTLS jest bezpieczne? Czy wiecie, jakie zagrożenia wiążą się z korzystaniem z nieszyfrowanego połączenia z serwerem pocztowym? Nadszedł czas na aktualizację tej wiedzy!
W artykule poruszyliśmy ważne z punktu widzenia bezpieczeństwa kwestie dotyczące poczty e-mail. Przekonajcie się, jak w bezpieczny sposób korzystać z programów pocztowych, oraz jakie zasady dotyczą bezpiecznych połączeń z pocztą w MSERWIS.pl.
SSL a TLS – czym się różnią?
SSL i TLS to protokoły służące do szyfrowania komunikacji pomiędzy urządzeniami w sieci. SSL jest starszym rozwiązaniem, które zostało zastąpione przez TLS. Obecnie do zabezpieczania połączeń wykorzystywany jest TLS. Szyfrowanie transmisji chroni przesyłane dane przed ich przechwyceniem przez osoby trzecie, co ma szczególne znaczenie podczas korzystania z niezaufanych sieci, np. publicznych sieci Wi-Fi.
Protokół SSL (ang. Secure Sockets Layer) występował w wersji 2.0 i 3.0. Wersja 1.0 nie została nigdy wydana, ponieważ zawierała poważne luki w bezpieczeństwie.
Protokół TLS będący następcą SSL opiera się na szyfrowaniu asymetrycznym oraz certyfikatach X.509. Protokół jest aktualnie wykorzystywany przez wszystkie nowoczesne i bezpieczne systemy obsługujące ruch internetowy, w tym MSERWIS.pl.
Mimo iż TLS praktycznie wyparł SSL, to nazwa „SSL” stała się na tyle popularna, że pod tym pojęciem kryje się zazwyczaj TLS.
Obecnie bezpiecznymi i powszechnie stosowanymi wersjami TLS są 1.2 i 1.3. Starsze wersje TLS oraz protokoły SSL nie są uznawane za bezpieczne i nie powinny być używane.
Czy szyfrowane połączenie z pocztą gwarantuje pełne bezpieczeństwo?
Wymóg korzystania z szyfrowanego połączenia znacznie zwiększa poziom bezpieczeństwa, ale nie wyklucza w pełni możliwości wycieku hasła — może to nadal nastąpić np. w przypadku zainfekowania urządzenia użytkownika.
Złośliwe oprogramowanie, jakim są wirusy, najczęściej możecie pobrać, klikając w podejrzane linki, np. znajdujące się w wiadomości od nieznanych nadawców, nienaturalnie wyglądających wiadomości od znanych nadawców, czy pobierając na swój komputer lub smartfona oprogramowanie z niesprawdzonego źródła.
Kwestię możliwego wycieku hasła opisaliśmy szerzej w artykule.
SSL/TLS, STARTTLS, a połączenie nieszyfrowane
Zanim szyfrowanie stało się standardem, wiele systemów poczty elektronicznej korzystało z połączeń bez szyfrowania, m.in. na portach: IMAP (143), POP3 (110) i SMTP (25). Obecnie na tych portach możliwe jest również uruchomienie szyfrowania za pomocą mechanizmu STARTTLS.
W przypadku poczty elektronicznej szyfrowanie połączenia może zostać uruchomione na dwa sposoby: od samego początku połączenia albo po jego nawiązaniu za pomocą mechanizmu STARTTLS.
W przypadku SMTP na porcie 465 szyfrowanie TLS jest uruchamiane od razu po nawiązaniu połączenia z serwerem. Dopiero wewnątrz zabezpieczonego w ten sposób połączenia rozpoczyna się komunikacja SMTP.
Inaczej działa STARTTLS, stosowany na portach SMTP 25 i 587. Połączenie rozpoczyna się bez szyfrowania TLS, a następnie klient i serwer przechodzą na połączenie szyfrowane za pomocą komendy STARTTLS. Po poprawnym zestawieniu TLS dalsza komunikacja odbywa się już w formie zaszyfrowanej.
Nie oznacza to, że STARTTLS jest rozwiązaniem niebezpiecznym. W MSERWIS.pl na portach SMTP 25 i 587 użycie STARTTLS jest wymuszane. Oznacza to, że serwer nie pozwala na uwierzytelnienie użytkownika i przesłanie danych logowania bez wcześniejszego zestawienia szyfrowanego połączenia TLS.
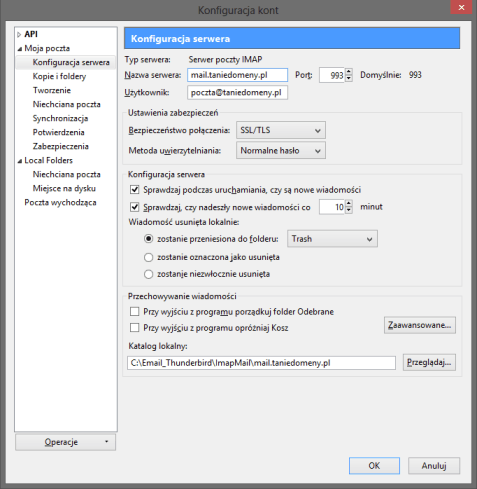
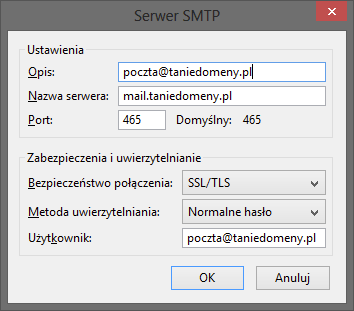
W przypadku programów pocztowych zalecamy korzystanie z szyfrowanych połączeń. Dla poczty przychodzącej można korzystać z IMAP na porcie 993 lub POP3 na porcie 995, natomiast dla poczty wychodzącej z SMTP na porcie 465 z szyfrowaniem TLS od początku połączenia lub z portu 587 z wymuszonym STARTTLS.
Zmiany w sposobie logowania do usług pocztowych
Ze względów bezpieczeństwa połączenia z usługami pocztowymi w MSERWIS.pl wymagają korzystania z szyfrowania TLS. W zależności od wykorzystywanego portu szyfrowanie jest uruchamiane od początku połączenia albo za pomocą mechanizmu STARTTLS. Obsługujemy TLS w wersji 1.2 oraz nowszych.
Wymóg korzystania z szyfrowanych połączeń z usługami pocztowymi został wprowadzony 1 listopada 2022 roku.
W jaki sposób bezpiecznie korzystać z poczty w MSERWIS.pl?
Chcąc korzystać z poczty w MSERWIS.pl możecie zalogować się do niej na dwa główne sposoby.
- Poprzez panel webowy naszego serwisu (inaczej Webmail) znajdujący się pod adresem: https://poczta.mserwis.pl/
Do korzystania z tego sposobu wystarczy jedynie przeglądarka internetowa. Nie wymaga to więc instalacji i konfiguracji zewnętrznych klientów pocztowych. Połączenie z Webmailem jest szyfrowane przy użyciu protokołu TLS. Jest to sprawdzony i wygodny sposób logowania się do poczty. Dzięki temu Wasze wiadomości pozostają na serwerze i nie ma konieczności ściągania ich na urządzenia lokalne.
- Alternatywnym sposobem połączenia się z pocztą jest korzystanie z zewnętrznych programów pocztowych.
Ta metoda wymaga jednak instalacji i konfiguracji oprogramowania na Waszych urządzeniach. Na stronie pomocy znajdziecie poradniki dotyczące konfiguracji najpopularniejszych programów pocztowych takich jak: Outlook czy Thunderbird. Zaletą aplikacji są duże możliwości konfiguracyjne oraz rozbudowa ich funkcjonalności przez wtyczki i zewnętrzne rozszerzenia. Programy pocztowe umożliwiają wygodny dostęp do wiadomości oraz ich synchronizację z serwerem, a sposób przechowywania poczty zależy od zastosowanego protokołu i konfiguracji programu.
W przypadku korzystania z programów pocztowych skonfigurujcie je tak, aby korzystały z szyfrowanego połączenia. Dla poczty przychodzącej zalecamy IMAP na porcie 993 lub POP3 na porcie 995 z szyfrowaniem SSL/TLS. Dla poczty wychodzącej możecie korzystać z SMTP na porcie 465 z szyfrowaniem SSL/TLS lub na porcie 587 z STARTTLS.
Połączenia szyfrowane a certyfikat SSL dla Waszej domeny
Do nawiązania bezpiecznego połączenia z serwerem pocztowym wykorzystywany jest certyfikat SSL/TLS. Certyfikat ten musi być prawidłowy dla nazwy serwera, z którą łączy się program pocztowy.
Nie oznacza to jednak, że musicie posiadać certyfikat SSL wystawiony dla domeny, w której działa Wasza poczta. Możecie korzystać z nazwy serwera MSERWIS.pl, np. „cpanelX.mserwis.pl”, dla której zapewniamy prawidłowy certyfikat SSL/TLS.
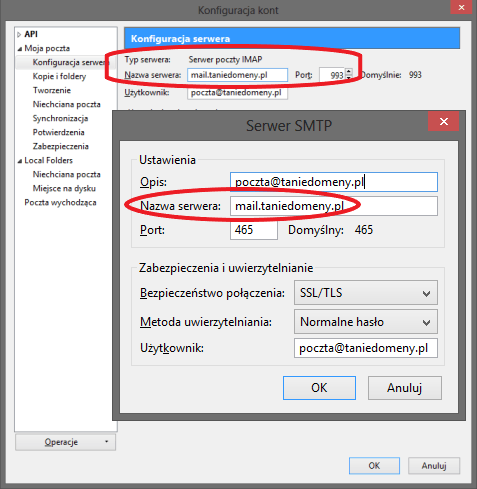
Jeżeli chcecie natomiast korzystać w konfiguracji programu pocztowego z własnej nazwy, np. „mail.twojanazwadomeny.pl”, nazwa ta powinna być objęta prawidłowym certyfikatem SSL/TLS.
Co zrobić w przypadku wystąpienia monitu bezpieczeństwa?
Jeżeli podczas łączenia z pocztą program wyświetla ostrzeżenie dotyczące certyfikatu, nie należy go ignorować ani dodawać trwałego wyjątku bezpieczeństwa. Taki komunikat może oznaczać między innymi, że nazwa serwera wpisana w konfiguracji programu nie odpowiada nazwie znajdującej się w certyfikacie.
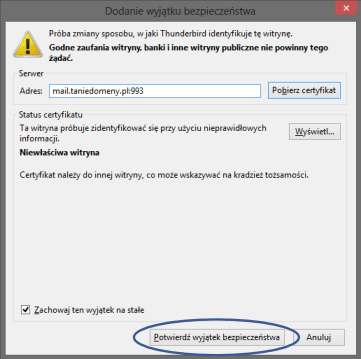
Przykładowy monit bezpieczeństwa z programu Thunderbird
W takiej sytuacji sprawdźcie przede wszystkim nazwę serwera skonfigurowaną w programie pocztowym.
Jeżeli dla używanej nazwy, np. „mail.twojanazwadomeny.pl”, nie jest dostępny prawidłowy certyfikat SSL/TLS, możecie jako nazwę serwera podać „cpanelX.mserwis.pl”.
X oznacza właściwy numer serwera, na którym znajduje się Wasza poczta. Nazwę serwera znajdziecie po zalogowaniu się do panelu administracyjnego cPanel i wybraniu Dane serwera → Nazwa serwera. Jest ona również widoczna w adresie URL po zalogowaniu do cPanel.
Po zastosowaniu prawidłowej nazwy serwera program pocztowy może zweryfikować jego certyfikat i nawiązać bezpieczne, szyfrowane połączenie.

W jaki sposób uzyskać certyfikat SSL dla własnej domeny?
Jeżeli chcecie korzystać w programie pocztowym z własnej nazwy serwera, np. mail.twojanazwadomeny.pl, powinna być ona objęta prawidłowym certyfikatem SSL/TLS. Certyfikat taki możecie uzyskać w MSERWIS.pl na jeden z dwóch sposobów:
1. Poprzez zamówienie i zainstalowanie komercyjnego certyfikatu SSL.
W MSERWIS.pl oferujemy certyfikaty SSL dla pojedynczych nazw domen, certyfikaty Wildcard, MultiDomain oraz MultiDomain Wildcard, a także certyfikaty o różnych typach walidacji — DV, OV i EV.
Jeżeli certyfikat ma być wykorzystywany również przy połączeniu z serwerem pocztowym, musi obejmować nazwę hosta używaną w konfiguracji programu pocztowego, np. mail.twojanazwadomeny.pl.
Proces zamawiania certyfikatu SSL opisaliśmy w naszym poradniku, natomiast instrukcję jego instalacji znajdziecie tutaj.
2. Skorzystanie z funkcji AutoSSL
Drugim sposobem jest skorzystanie z serwera wyposażonego w funkcję AutoSSL. Funkcja ta jest dostępna na wszystkich serwerach hostingu w linii BIZNES i ULTRA.
AutoSSL automatycznie wystawia i odnawia certyfikaty dla nazw domen obsługiwanych przez serwer, które spełniają warunki wymagane do ich wydania. Dzięki temu w wielu przypadkach nie trzeba samodzielnie zamawiać ani odnawiać certyfikatu.
Chcecie skorzystać z usługi AutoSSL i bezpłatnie przejść na wyższy wariant serwera? Napiszcie do nas na info@mserwis.pl.
Podsumowanie
Bezpieczne korzystanie z poczty wymaga szyfrowanego połączenia z serwerem. W MSERWIS.pl obsługujemy zarówno połączenia szyfrowane od samego początku, jak i STARTTLS, które na odpowiednich portach SMTP jest wymuszane przed uwierzytelnieniem użytkownika.
W artykule pokazaliśmy również, jaką rolę pełni certyfikat SSL/TLS oraz jak prawidłowo skonfigurować nazwę serwera w programie pocztowym.
Jesteście zainteresowani, w jaki jeszcze sposób chronimy Wasze dane?
Przeczytajcie nasz artykuł dotyczący utrzymania bezpieczeństwa w MSERWIS.pl.
Od kilku lat jestem odpowiedzialny za interakcję z klientami oraz odpowiadam na ich pytania, wątpliwości i problemy związane z usługami hostingowymi i domenowymi oferowanymi przez MSERWIS.pl i Domeny.tv.
Mam wysokie umiejętności komunikacyjne, zarówno werbalne, jak i pisemne, oraz potrafię skutecznie zrozumieć potrzeby klienta. Znajduję kreatywne rozwiązania problemów technicznych, udzielam pomocy w zarządzaniu kontem, a przy tym wykazuję dużą dbałość o szczegóły i zdolność do wielozadaniowości.
Polub nas na Facebooku
Komentarze
2 odpowiedzi na “Wprowadzamy wymóg logowania do usług pocztowych przy użyciu protokołu SSL”