

21 października 2026 r. CERT Polska ostrzegł przed dwiema krytycznymi podatnościami PHP: CVE-2026-109618 i CVE-2026-109619, opisywanymi jako PHP2Shell. Ich wykorzystanie może pozwolić atakującemu na zdalne wykonanie kodu bez logowania. Nasz zespół pozostawał w gotowości od poprzedniego wieczoru. W czasie oczekiwania na poprawki wdrożyliśmy zabezpieczenia ograniczające ryzyko ataku, a po udostępnieniu odpowiednich pakietów o godz. 23:15 zastosowaliśmy aktualizacje PHP usuwające obie podatności.
Czego dotyczą podatności PHP2Shell?
Przyczyną zagrożenia są błędy w zarządzaniu pamięcią PHP. Według komunikatu CERT Polska podatności dotyczą wersji od PHP 5.4 wzwyż, przed zastosowaniem odpowiednich poprawek.
Sama aktualizacja WordPressa, motywu czy wtyczek nie usuwa tych luk. Konieczne jest zainstalowanie poprawionych pakietów PHP na serwerze.
Nasz zespół był w gotowości już poprzedniego wieczoru
Już wieczorem 20 października nasz zespół pozostawał w gotowości do reakcji na zapowiedziane ujawnienie podatności. Następnego dnia śledziliśmy komunikaty producentów i wraz z rozwojem sytuacji podejmowaliśmy działania ograniczające ryzyko dla stron klientów.
Początkowo oficjalne poprawki PHP nie były dostępne. Następnie, po ich publikacji, trzeba było jeszcze poczekać na pakiety przygotowane dla konkretnych środowisk hostingowych. W tym okresie kluczowe znaczenie miały zabezpieczenia działające przed zainstalowaniem właściwej aktualizacji.
Imunify360 chroni strony podczas oczekiwania na aktualizacje
Wykorzystywany na naszych serwerach hostingowych Imunify360 otrzymał reguły blokujące znane warianty ataków wykorzystujących PHP2Shell. Kolejne zestawy reguł — 8.83, 8.84 i 8.85 — rozszerzały ochronę w odpowiedzi na pojawiające się warianty zagrożenia.
Reguły te działają na serwerach hostingowych MSERWIS.pl. Dodatkowo na wszystkich serwerach cPanel wyłączyliśmy session.upload_progress.enabled, ograniczając jedną ze znanych dróg wykorzystania podatności.
Dzięki temu ochrona stron nie zależała wyłącznie od oczekiwania na wydanie pakietów PHP. Trzeba jednak podkreślić: Imunify360 blokuje rozpoznane próby ataku, ale nie usuwa błędów z PHP. Jest dodatkową, tymczasową warstwą ochrony, która nie zastępuje aktualizacji.
Aktualizacje PHP — stan na 21 października, godz. 23:15
Projekt PHP opublikował wersje 8.2.35, 8.3.36, 8.4.27 i 8.5.12, usuwające obie podatności. CloudLinux przygotował również własne pakiety dla starszych linii PHP. O godz. 22:55 czasu polskiego potwierdził udostępnienie poprawionych pakietów ea-php od 5.2 do 8.5 w stabilnym repozytorium. Szczegóły znajdują się na stronie statusu CloudLinux.
O godz. 23:15 zastosowaliśmy poprawki PHP w naszej infrastrukturze – dotyczą one wszystkich wersji począwszy od PHP 5.2. Nasz zespół pozostawał w gotowości od poprzedniego wieczoru, a w czasie oczekiwania na pakiety ochronę przed znanymi wariantami ataków zapewniał Imunify360. Po udostępnieniu aktualizacji przez CloudLinux przystąpiliśmy do ich wdrożenia.
Przypominamy również, że Informacje o wszystkich kluczowych incydentach, wdrażanych zabezpieczeniach i pracach serwisowych publikujemy na stronie komunikatów MSERWIS.pl.

CERT Polska ostrzega także e-mailem
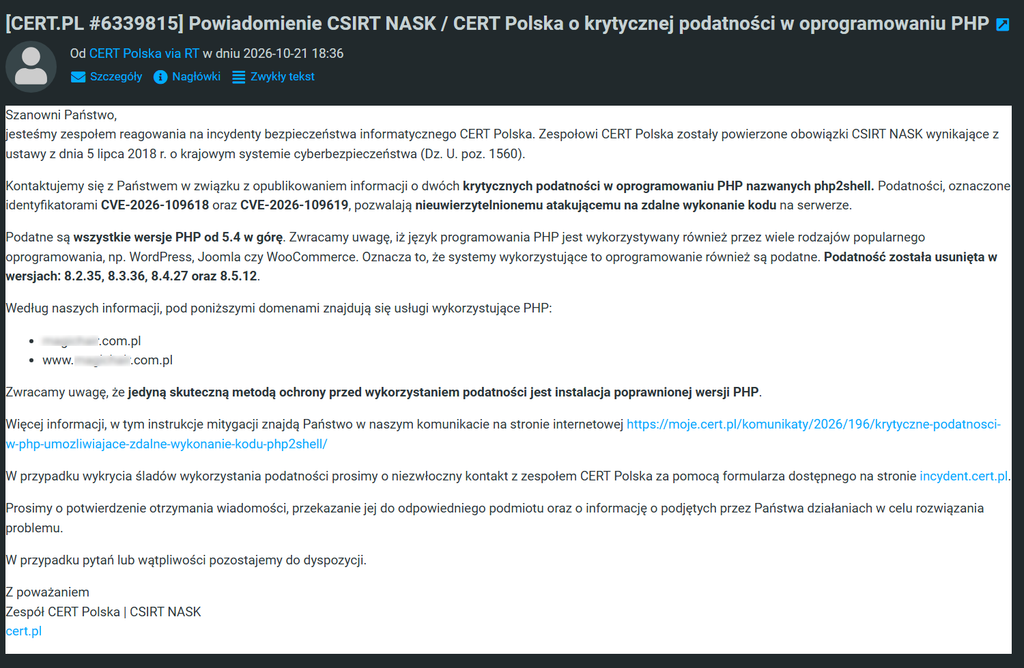
CERT Polska wysyła ostrzeżenia również pocztą elektroniczną – wiadomość dotyczącą PHP2Shell otrzymaliśmy także my. Takie powiadomienie warto potraktować jako sygnał do sprawdzenia sytuacji. Ostrzeżenie o podatności samo w sobie nie oznacza, że strona została zaatakowana.
Zachęcamy do założenia konta w moje.cert.pl i dodania swojej domeny. Serwis umożliwia bezpłatne skanowanie domen pod kątem podatności i błędnych konfiguracji oraz powiadamia o wykrytych wyciekach danych dotyczących kont w Twojej domenie. Pomaga wcześniej zauważyć problemy wymagające reakcji.

Już od kilku lat zajmuję się planowaniem, koordynacją i realizacją działań marketingowych w MSERWIS.pl i Domeny.tv. Jestem odpowiedzialny za promowanie usług, produktów i oprogramowań mojej firmy. Aby jak najlepiej zrozumieć ich funkcje i zalety współpracuję z zespołem programistów i Biurem Obsługi Klienta. Wykorzystuję różnorodne taktyki i kanały marketingowe, żeby dotrzeć do potencjalnych klientów i przekonać ich do zakupu lub subskrypcji. Moje działania obejmują m.in. tworzenie kampanii marketingowych, pisanie materiałów marketingowych, zarządzanie mediami społecznościowymi oraz marketingiem e-mailowym i analizowanie rynku w celu zrozumienia potrzeb i preferencji docelowych odbiorców. Rozumiem technologię i potrafią przekazywać złożone koncepcje techniczne odbiorcom nietechnicznym. Mam doświadczenie w obszarach takich jak content marketing, SEO i generowaniu leadów. Potrafię skutecznie mierzyć i analizować wyniki działań marketingowych, aby stale ulepszać swoje strategie.
Polub nas na Facebooku
Komentarze